Décryptages · LEM-006
Article du 09.11.2026
Chiffrement : préparer l'après-quantique sans attendre la machine
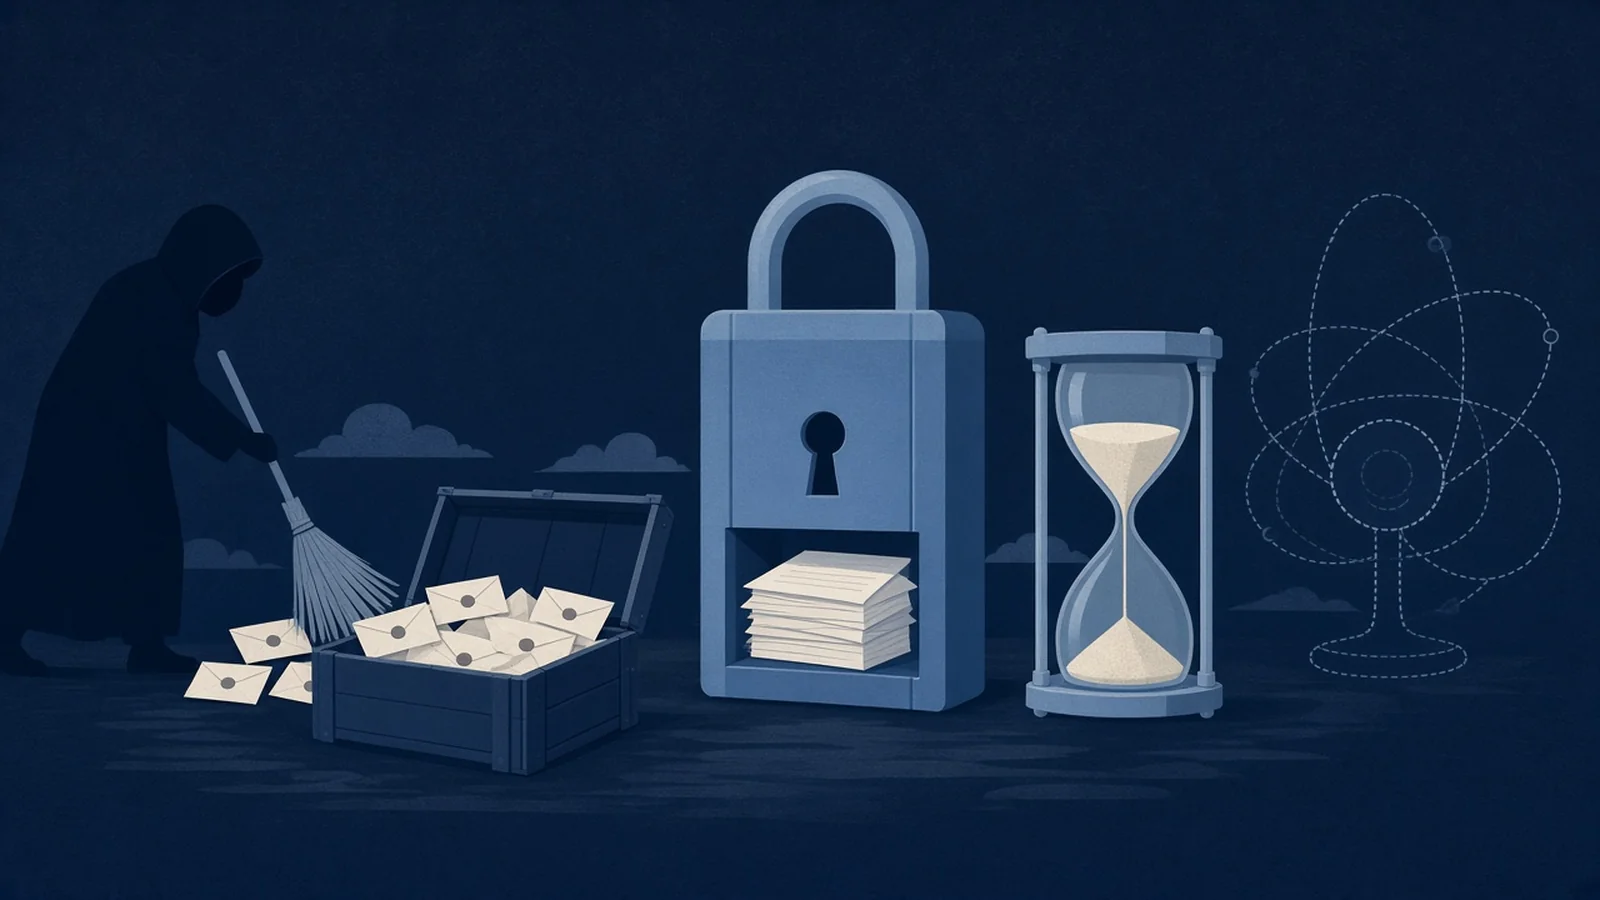
Aucun ordinateur quantique capable de casser le chiffrement actuel n'existe aujourd'hui. Pourtant, les autorités américaines et suisses recommandent déjà de préparer la transition. La raison tient moins à la date d'arrivée de cette machine qu'à la durée de vie de nos secrets et à la lenteur des migrations informatiques.
Un contrat signé électroniquement, un dossier médical, des plans de fabrication : certaines informations doivent rester confidentielles pendant dix ou vingt ans. Si elles circulent aujourd'hui chiffrées sur Internet, que se passera-t-il le jour où quelqu'un saura les déchiffrer ?
C'est la question à laquelle répond la cryptographie dite post-quantique. Le 27 octobre 2026, le NIST, l'institut américain de normalisation, a publié la version finale de son rapport NIST IR 8547, consacré à la transition vers ces nouveaux standards. En Suisse, l'Office fédéral de la cybersécurité (OFCS) recommande lui aussi de planifier cette migration, et le Parlement s'est saisi du sujet.
Ce que l'ordinateur quantique menacerait vraiment
Un ordinateur quantique ne calcule pas avec des bits valant 0 ou 1, mais avec des qubits qui exploitent les lois de la mécanique quantique. Pour certains problèmes mathématiques, il pourrait être beaucoup plus rapide qu'un ordinateur classique.
Le risque concerne surtout la cryptographie dite asymétrique, ou à clé publique. C'est elle qui permet à deux ordinateurs qui ne se connaissent pas de convenir d'une clé secrète, par exemple lors de la connexion à un site web. Elle sert aussi aux signatures numériques. Des algorithmes très répandus, comme RSA ou ceux fondés sur les courbes elliptiques, en font partie.
Le chiffrement symétrique, qui utilise la même clé pour chiffrer et déchiffrer, serait beaucoup moins touché. Selon l'OFCS, doubler la longueur de la clé suffit à conserver un niveau de sécurité équivalent, par exemple en utilisant AES-256 plutôt qu'AES-128.
L'après-quantique ne signifie donc pas que tout le chiffrement sera cassé. Il s'agit de remplacer une partie précise des mécanismes.
Une machine qui n'existe pas encore
Dans un document publié le 8 décembre 2025, l'OFCS rappelle que le développement d'ordinateurs quantiques à grande échelle reste largement théorique à ce jour. Il estime qu'une machine capable de menacer la cryptographie n'est « pas pour demain » et relève que de nombreuses publications scientifiques exagèrent, selon lui, les progrès en s'appuyant sur des chiffres hypothétiques.
Dans son évaluation de novembre 2024, l'office notait déjà l'absence de consensus parmi les experts sur la possibilité et la date de construction d'une telle machine.
Aucune date de rupture n'est donc établie. Ce n'est pas ce qui rend le sujet urgent.
« Récolter maintenant, déchiffrer plus tard »
La raison principale tient en une formule anglaise : harvest now, decrypt later. Un attaquant peut intercepter et stocker dès aujourd'hui des données chiffrées, en espérant les déchiffrer lorsque la technologie le permettra.
Pour un message dont le contenu ne vaudra plus rien dans une semaine, le risque est faible. Pour des informations qui doivent rester secrètes pendant des années, il devient concret dès maintenant. L'OFCS la présente comme la principale raison d'engager la transition sans attendre ; le NIST, comme l'une des principales raisons.
Un second risque concerne les signatures : des identités et des signatures numériques auxquelles on se fie aujourd'hui pourraient être falsifiées plus tard. L'OFCS le juge moins préoccupant, car les authentifications sont souvent éphémères et les signatures peuvent être renouvelées avec de nouvelles clés. Il reste, à notre sens, à surveiller pour les documents qui doivent rester probants très longtemps, comme des archives signées.
Pourquoi il faut commencer tôt
Le second argument est la lenteur. Selon le NIST, il peut s'écouler 10 à 20 ans entre la publication d'un standard cryptographique et son intégration complète dans les systèmes. Les fabricants doivent l'intégrer à leurs produits, les clients doivent les acheter, puis les déployer.
Les nouveaux algorithmes existent déjà. Le NIST a publié en août 2024 ses premiers standards post-quantiques, dont ML-KEM pour l'établissement de clés et ML-DSA pour les signatures.
Le rapport NIST IR 8547 fixe le calendrier des standards du NIST et reprend les échéances fédérales américaines. Les algorithmes à clé publique vulnérables seront dépréciés après 2030, puis interdits dans les standards du NIST après 2035. En vertu du décret présidentiel 14412 et du mémorandum OMB M-26-15, cités par le rapport, les systèmes fédéraux américains les plus sensibles doivent adopter la cryptographie post-quantique pour l'établissement de clés d'ici au 31 décembre 2030, et pour les signatures d'ici au 31 décembre 2031.
Ces dates s'appliquent à l'administration fédérale américaine. Elles ne constituent pas une obligation légale pour une entreprise suisse. Elles comptent toutefois indirectement, car une grande partie des logiciels et des services utilisés en Suisse s'appuient sur les standards du NIST.
Et en Suisse ?
Les documents de l'OFCS consultés ne fixent aucune échéance contraignante pour les entreprises. L'office recommande d'envisager la migration et de la planifier à moyen terme, en coordination avec les fournisseurs, dont dépendent la plupart des organisations.
Il met aussi en garde contre la précipitation. Remplacer immédiatement tous les procédés actuels serait selon lui une erreur, car les nouveaux algorithmes sont plus récents et plus difficiles à mettre en œuvre correctement. Il privilégie une approche hybride, qui combine un procédé classique et un procédé post-quantique, comme le font déjà les messageries Signal et iMessage selon son document.
Sur le plan politique, la motion 26.3628 du conseiller aux États jurassien Charles Juillard, déposée le 11 juin 2026, demande au Conseil fédéral une feuille de route nationale. Elle prévoit notamment une stratégie de migration d'ici fin 2027, la migration prioritaire des cas à haut risque d'ici fin 2030 et celle des autres systèmes critiques ou sensibles d'ici fin 2035, sous réserve de la maturité des standards. Le Conseil fédéral a proposé de l'accepter, à l'exception du point qui demandait des mesures de soutien pour les cantons, les PME, les hautes écoles et les entreprises. Selon le site du Parlement, la motion est désormais en commission du Conseil national : c'est une demande parlementaire, pas encore une règle en vigueur.
Ce qu'une PME peut faire sans rien acheter
Pour une petite entreprise, la première étape n'est pas technique : c'est un inventaire. L'OFCS recommande de consigner dans une liste les composants, procédés et algorithmes cryptographiques utilisés, un document parfois appelé CBOM, pour cryptography bill of materials. Le NIST place lui aussi l'inventaire en tête des actions.
Quelques questions suffisent pour commencer :
- Quelles informations doivent rester confidentielles au-delà de 2030 ou de 2035 ? Contrats, données de santé, secrets de fabrication, archives.
- Par quels services passent-elles ? Messagerie, stockage en ligne, accès à distance, logiciel métier.
- Les fournisseurs ont-ils publié une feuille de route post-quantique, et leurs produits peuvent-ils être mis à jour ?
- Des équipements anciens, difficiles à mettre à jour, protègent-ils des données durables ?
La capacité à changer d'algorithme sans tout reconstruire, que les spécialistes appellent crypto-agilité, devient ainsi un critère d'achat. Elle compte davantage qu'une promesse de produit « résistant au quantique ».
Ce qu'il faut retenir
L'après-quantique n'appelle ni panique ni indifférence. Aucune date de bascule n'est connue. Mais les données interceptées aujourd'hui peuvent être conservées, et les migrations prennent des années.
La bonne question n'est donc pas de savoir quand l'ordinateur quantique arrivera. C'est de savoir combien de temps nos données doivent rester secrètes, et combien de temps il faudra pour changer les outils qui les protègent.
Sources principales
- NIST, NIST Report Provides Guidelines for Transition to Post-Quantum Cryptography Standards, communiqué du 27 octobre 2026.
- NIST, Transition to Post-Quantum Cryptography Standards (NIST IR 8547), rapport final, octobre 2026.
- Office fédéral de la cybersécurité (OFCS), Considérations technologiques : ordinateur quantique et cryptographie post-quantique, 8 décembre 2025.
- Centre national pour la cybersécurité (NCSC, aujourd'hui OFCS), NCSC assessment: Action required in relation to post-quantum cryptography, 15 novembre 2024.
- Parlement suisse, Motion 26.3628 « Cybersécurité et souveraineté numérique. Doter la Suisse d'une feuille de route nationale de transition vers la cryptographie post-quantique », déposée le 11 juin 2026.
Article de décryptage documentaire. Aucun système n'a été testé par LEMOVIA. Les calendriers cités sont ceux des autorités américaines et d'une motion parlementaire suisse ; ils ne constituent pas une obligation pour une entreprise privée suisse.